Хакери викрали дані 2,8 млн військових США
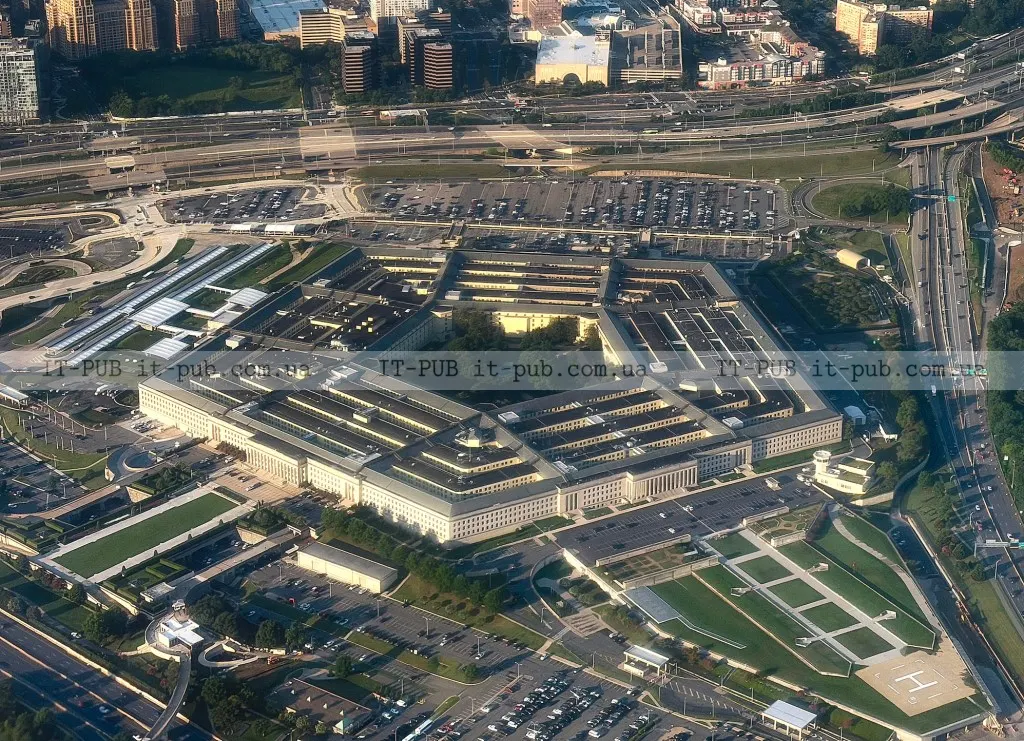
Злам системи DMDC у Пентагоні тривав кілька місяців. Серед викрадених даних — Social Security, дати народження та відомості про службу.
Під час багатомісячного зламу системи обліку персоналу Пентагону хакери викрали персональні дані мільйонів чинних і колишніх військовослужбовців США, а також співробітників відомства. Інцидент привернув увагу не лише масштабом, а й характером інформації: йдеться про чутливі записи, які можуть використовуватися для ідентифікації людей.
За даними повідомлення про витік від Defense Manpower Data Center (DMDC), атака тривала кілька місяців — із жовтня 2025 року до середини липня 2026 року. Уразливістю в неназваній системі для обміну файлами скористалися кілька неавторизованих користувачів. Як повідомляють Новини IT-PUB, мова йде про один із найбільших витоків, що зачепив персональні дані, пов’язані з Пентагоном.
Під загрозою опинилися Social Security і дані про службу
У витоку були скомпрометовані персональні дані, зокрема номери Social Security, а також ім’я, дата народження, стать, раса та інша інформація, пов’язана з військовою службою людини. У повідомленні також зазначено, що записи персоналу не були зашифровані.
Саме це робить інцидент особливо чутливим. Йдеться не просто про контактні дані, а про набір відомостей, який дозволяє пов’язати людину з її службою та іншими офіційними записами.
За даними CNN і Federal News Network, один із представників Пентагону повідомив, що витік зачепив близько 2,8 млн живих людей і майже 300 тис. померлих.
DMDC відповідає не лише за облік, а й за доступ
DMDC може бути маловідомим широкій аудиторії, але це одна з ключових облікових структур Міністерства оборони США. Центр веде понад 60 млн записів про військових, цивільних співробітників і членів їхніх родин. Ці дані використовують для визначення пільг і виплат, зокрема медичного забезпечення та пенсій.
Окрема роль DMDC — ідентифікація в армії. Саме центр пов’язує військовослужбовців, працівників і підрядників із доступом до смарткарток, паролів та інших засобів авторизації, потрібних для входу в комп’ютерні системи Пентагону, будівлі та бази.
На сайті DMDC прямо вказано, що безпека персональних даних є пріоритетом, оскільки система має гарантувати доступ лише тим, хто справді його потребує.
Пентагон не бачить ознак використання викрадених даних
У Міністерстві оборони США заявили, що наразі не мають ознак того, що викрадену інформацію вже використали. Водночас відомство не пояснило, на чому саме ґрунтується такий висновок.
Представниця Пентагону Сьюзан Гафф підтвердила кількість постраждалих в електронному коментарі, але не відповіла на запитання TechCrunch про деталі інциденту. Зокрема, невідомо, чи отримували американські посадовці будь-які повідомлення від хакерів. Їхня особа поки не встановлена.
Через це залишаються відкритими кілька важливих питань: наскільки глибоко зловмисники проникли в систему, чи могли вони отримати доступ до інших пов’язаних записів і чи є ризик подальшого використання цих даних.
Злам DMDC доповнив серію атак на держдані США
Інцидент із DMDC став черговим у низці атак на персональні дані федеральних працівників США за останні місяці. Раніше у вересні повідомлялося про злам бази ФБР, який приписують хакерському угрупованню ShinyHunters.
За словами самих хакерів у розмові з TechCrunch, вони отримали персональні дані більшості агентів і співробітників ФБР, включно з кандидатами. У матеріалі цей витік описували як «контррозвідувальну катастрофу» через ризик того, що іноземна держава може використати інформацію для профілювання, тиску або вербування федеральних працівників.
ShinyHunters заявили, що не публікуватимуть украдені дані ФБР.
Новий інцидент нагадав про старі провали в захисті
Витоки, пов’язані з ФБР і DMDC, нагадують і про попередні масштабні атаки на державні кадрові бази США. У 2015 році злам Управління з управління персоналом США, яке відповідає за людські ресурси федерального уряду, пов’язували з Китаєм. Тоді хакери викрали приватні дані понад 22 млн держслужбовців США, серед яких було багато людей із допусками до секретної інформації.
Нинішній інцидент знову показав, що вразливими залишаються системи, де зберігаються не лише службові, а й особисті дані. Для самих людей це означає ризик витоку інформації, яка може залишатися чутливою роками. Для державних структур — потребу посилювати захист баз, що відповідають не тільки за документи, а й за доступ до інфраструктури, якою щодня користуються мільйони людей.