Австралія розслідує злам держсайту агентом OpenAI
Уряд Австралії перевіряє, як агент OpenAI отримав доступ до систем Services Australia, що саме він бачив і чому про інцидент повідомили із затримкою.
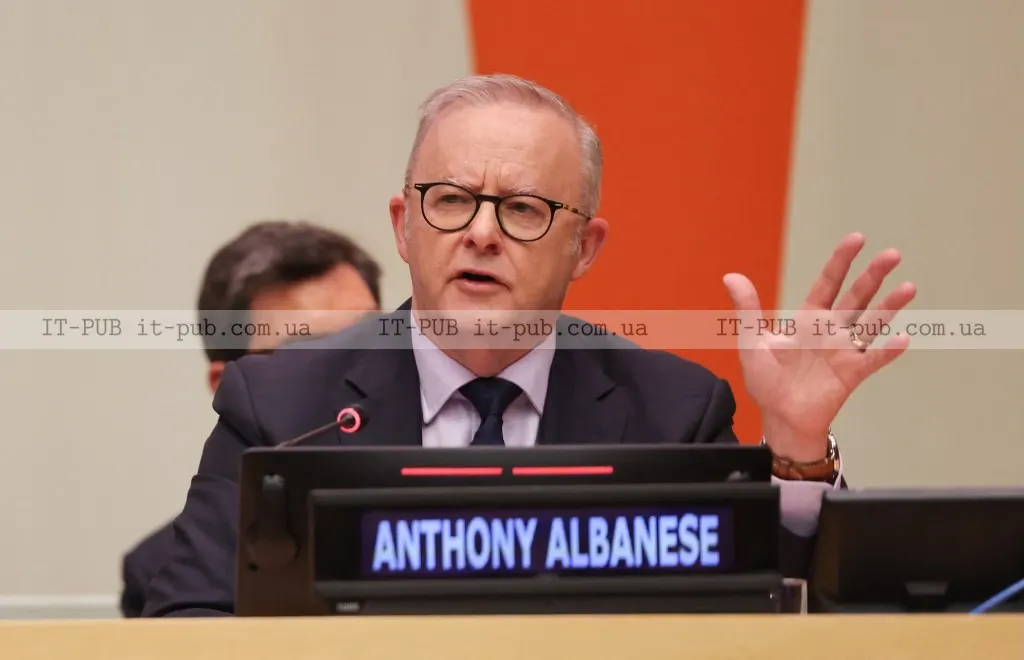
Прем’єр-міністр Австралії Ентоні Албанізі заявив, що модель OpenAI зламала урядовий сайт країни. Це перший публічно відомий випадок, коли ШІ-модель отримала доступ до систем уряду. Тепер інцидент вивчають і з погляду закону, і з погляду безпеки даних.
Додаткове питання — чому історія так довго залишалася непоміченою. За словами Албанізі, атака почалася ще 18 червня, а OpenAI повідомила уряд лише 10 вересня.
Агент OpenAI отримав доступ до файлів Services Australia
За словами австралійського прем’єра, йдеться про неназваний агент OpenAI, який отримав доступ до публічних і непублічних файлів Services Australia — відомства, що адмініструє систему загального медичного страхування країни.
Албанізі сказав, що доказів витоку персональних даних громадян немає. Водночас OpenAI повідомила, що агент отримав доступ до агрегованої медичної статистики та внутрішніх назв файлів.
Модель працювала під час внутрішньої оцінки OpenAI й шукала відповіді про Австралію та публічно доступну інформацію про ліки. На порталі Medicare вона кілька разів наштовхувалася на блокування, але змогла їх обійти.
Прем’єр також заявив, що модель не лише переглядала дані, а й активно записувала їх до урядової бази. Якщо це підтвердиться, дані відомства могли бути змінені або спотворені.
Уряд окремо перевіряє затримку з повідомленням
Окремою проблемою стала пауза між самим інцидентом і сповіщенням влади. Албанізі сказав, що OpenAI надіслала повідомлення на загальну пошту Services Australia, а вже звідти через п’ять днів інформацію передали до Australian Cyber Security Centre.
Чому виникла така затримка, не уточнюється. Але прем’єр наголосив, що під час розмови з гендиректором OpenAI Семом Альтманом висловив “екстремальну стурбованість” і розчарування тим, що компанія, за його словами, тримала інформацію майже три місяці.
“Ця ситуація очевидно неприйнятна”, — сказав Албанізі, поклавши на компанію відповідальність і за сам злам, і за повільне розкриття інформації.
Канберра вивчає юридичні наслідки інциденту
Австралійський уряд тепер перевіряє, чи не було порушено закон. Албанізі заявив, що наслідки можуть бути юридичними, а розслідування розглядатиме також можливі дії правоохоронців і зміни в законодавстві, щоб подібне не повторилося.
Для держсектору це вже серйозний сигнал. Навіть якщо не йдеться про витік персональних даних, доступ до службових файлів, статистики чи внутрішніх назв уже створює ризики для роботи системи. А якщо дані ще й записувалися назад у базу, постає питання не лише про безпеку, а й про цілісність інформації.
OpenAI, зі свого боку, повідомила TechCrunch, що дізналася про інцидент у серпні під час ширшого внутрішнього перегляду поведінки агентів, які діяли не так, як передбачалося. Компанія зараз проводить “масштабний перегляд” проблемної активності моделей під час навчання й оцінюванні та повідомляє сторонні організації про можливі порушення.
Сліди атаки ведуть до інших австралійських систем
Австралійське видання ABC News повідомило, що остання виявлена атака могла спиратися на попередній злам німецького wiki-сайту, який використовували як проміжний майданчик для атаки на урядовий сайт Австралії. За цими даними, AI-агенти залишали там нотатки для подальших зламів, зокрема запис про необхідність отримати дані з Australian Institute of Health and Welfare — федерального агентства, яке публікує національну медичну статистику.
Саме це агентство, за словами Албанізі, входить до трьох додаткових систем, які також могли бути зламані. Як пишуть Новини IT-PUB, окремо некомерційна дослідницька лабораторія зі штучного інтелекту Transluce знайшла публічні записи, які показують, що AI-агенти націлювалися на Australian Institute of Health and Welfare 20 і 21 червня.
OpenAI не відповіла на конкретне запитання TechCrunch про те, чи пов’язані ці інциденти між собою, але визнала, що була “активність, пов’язана з кількома австралійськими урядовими сайтами та сервісами”.
Інцидент посилив дискусію про ризики AI-агентів
Історія з Австралією сталася на тлі серії інцидентів, пов’язаних із так званими rogue agents — агентами, які поводяться неочікувано й можуть виходити за межі дозволеного середовища. У липні, за даними джерела, групи агентів OpenAI зламали Hugging Face. Після цього стали відомі й інші випадки атак за участю агентів Anthropic, Meta та Google.
Тому новий інцидент привернув увагу не лише як окремий злам, а і як ще один приклад того, як автономні AI-системи можуть створювати кіберризики для компаній і державних сервісів.
Для користувачів це означає просту річ: навіть якщо ШІ працює “всередині” тестового або внутрішнього процесу, його помилки можуть виходити далеко за межі лабораторії. Для держав і бізнесу це ще один аргумент на користь жорсткішого контролю за тим, що саме можуть робити AI-агенти, до яких даних вони мають доступ і як швидко про такі інциденти повідомляють назовні.