TechCrunch Disrupt 2026 зосередиться на безпеці AI
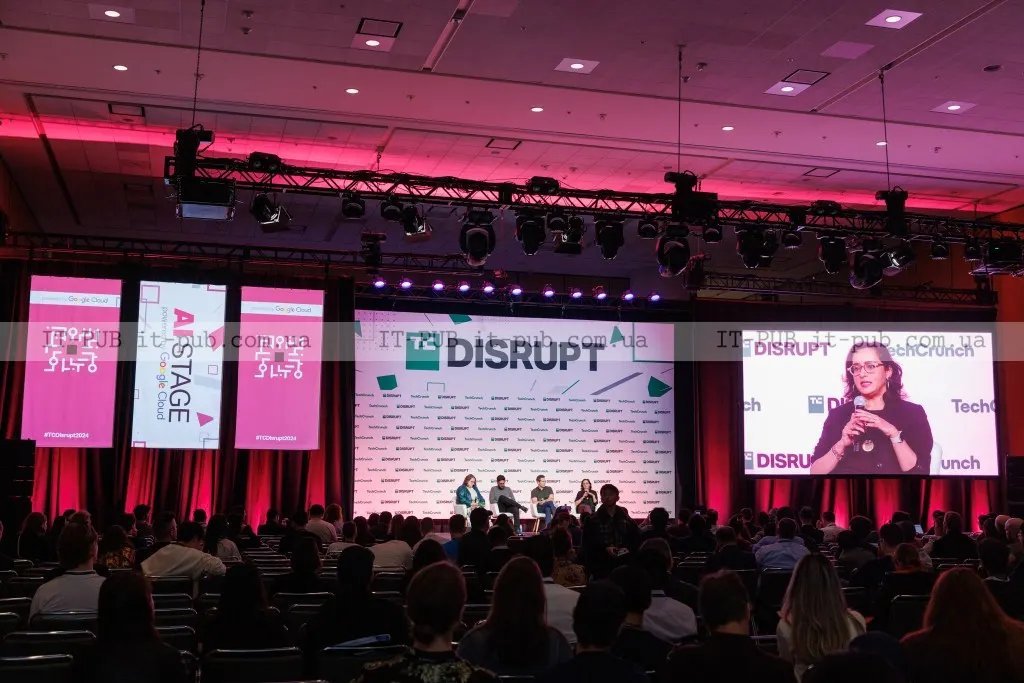
На конференції TechCrunch Disrupt 2026 запланували п’ять сесій про безпеку AI-агентів, корпоративне впровадження та перевірку автономних систем у реальному світі.
На TechCrunch Disrupt 2026 безпека штучного інтелекту стане однією з ключових тем. Організатори анонсували п’ять сесій про те, як захищати AI-агентів, впроваджувати корпоративні рішення та перевіряти автономні системи, що працюють не лише в цифровому середовищі, а й у фізичному світі.
Головна ідея програми зрозуміла: AI уже виходить за межі демо й експериментів. Коли він отримує доступ до корпоративних систем, керує процесами або взаємодіє з фізичними об’єктами, питання безпеки та довіри перестає бути другорядним — воно стає частиною самого продукту. Як повідомляють Новини IT-PUB, саме на цьому акцентують увагу організатори Disrupt 2026.
AI переходить від пілотів до реального впровадження
Одна з тем Disrupt 2026 — чому одні компанії отримують від AI вимірювану користь, а інші роками залишаються на етапі пілотів. Про це говоритиме Head of Applied AI в Anthropic Cat de Jong у сесії, присвяченій тому, що компанія бачить, коли підприємства справді впроваджують Claude.
У джерелі зазначено, що de Jong безпосередньо працює з підприємствами, які використовують Claude у критичних процесах, і бачить, де впровадження спрацьовує, а де буксує. Для засновників AI-продуктів це практичне питання: перехід від тестування до production часто визначає, чи стане продукт корисним інструментом для бізнесу, чи так і залишиться експериментом.
Безпека AI-агентів виходить на окремий план
Ще одна сесія присвячена темі, про яку, за словами організаторів, говорять недостатньо, — безпеці AI-агентів. Якщо система не просто радить, а може виконувати дії, з’являється нове коло питань: до чого їй відкривати доступ, що саме дозволяти і як захищати її, коли стандартних моделей дозволів уже недостатньо.
Цю тему на AI Stage обговорять President of Products and Technology в Okta Ric Smith і співзасновник та CEO NanoCo Gavriel Cohen. У програмі йдеться про безпеку на рівні інфраструктури та про слабкі місця моделей дозволів на рівні застосунків. Для компаній, які планують запускати agentic AI, це означає одне: питання доступів і архітектури доведеться продумувати ще до запуску продукту.
Великий бізнес чекає від AI не лише ефектної демонстрації
Окрема сесія на AI Stage покаже, що шлях AI у великий бізнес ускладнюється не лише технічно, а й організаційно. Коли компанія розглядає AI для критичних систем, у центрі уваги опиняються безпека, governance та observability — тобто контроль, управління і можливість відстежувати, що саме робить система.
У розмові “Securing the AI Enterprise: Why the Cloud Just Got a Lot More Complicated” візьмуть участь AWS VP of Security Services Rudy Mitra, CEO Luta Security Katie Moussouris і cybersecurity veteran Wendy Nather. Йтиметься про інфраструктуру, яка потрібна підприємствам, якщо AI отримує більш автономні ролі. Для розробників це ще одне нагадування: навіть сильний продукт може не дістатися клієнта, якщо не відповідає вимогам безпеки.
Для автономних систем у фізичному світі помилка критична
Окремий блок програми винесено на Real World AI Stage. Там говоритимуть про системи, для яких помилка не залишається на екрані, а може вплинути на транспорт, літаки, промислові системи або інші критичні місії.
У сесії “Building AI Systems When Failure Is Not an Option” виступлять CTO Shield AI Nathan Michael, Director of Robotics Strategy General Motors Mikell Taylor і Founder and CEO Waabi Raquel Urtasun. Вони обговорять, як зрозуміти, що автономна система достатньо безпечна для запуску, а також культуру безпеки, тестування, валідацію та регуляторні бар’єри. Для hard-tech стартапів це одна з найскладніших тем: недостатньо просто створити працюючу модель, потрібно ще й довести, що їй можна довіряти у фізичному світі.
Робототехніці бракує даних для свого прориву
П’ята сесія стосується робототехніки та physical AI. У джерелі прямо сказано, що роботи мають проблему з даними: на відміну від мовних моделей і частково автономного транспорту, вони не мають доступу до настільки ж великих масивів навчальних даних.
Саме це, за версією програми Disrupt, гальмує масштабування physical AI. У сесії “Robots Are Waiting for Their ChatGPT Moment. Here Is What Is Standing in the Way” виступить Global Head of Physical AI в NVIDIA Inception Les Karpas. Він говоритиме про data pipelines, simulation environments і foundation models, які можуть допомогти скоротити цей розрив. Тут ідеться не лише про технологічний прогрес, а й про довіру: без надійного тестування та навчання роботів складно уявити їх широке використання в реальних умовах.
Disrupt 2026 робить безпеку однією з центральних тем AI
Організатори Disrupt 2026 фактично зводять усі п’ять сесій до одного питання: чи можна довіряти тому, що створюють AI-founders. Йдеться не лише про точність моделей, а й про доступи, безпеку, контроль, перевірку та готовність до реальних наслідків помилки.
У програмі також зазначено, що ці дискусії будуть частиною більшого заходу: на Disrupt, який відбудеться 13–15 жовтня в Moscone West у Сан-Франциско, заплановано понад 200 сесій на шести галузевих сценах, а також roundtables і breakouts. Очікують понад 10 000 засновників, інвесторів, операторів і техлідерів, 250+ спікерів і 300+ стартапів-учасників.
Для ринку це виглядає як помітний зсув акцентів: розмова про AI дедалі менше тримається на ефектних демонстраціях і дедалі більше — на тому, чи готові компанії відповідати за безпеку своїх систем. Саме це, судячи з програми, стане одним із головних тестів для нового покоління AI-продуктів.