FBI і Coast Guard перевірили зламані нафтові танкери
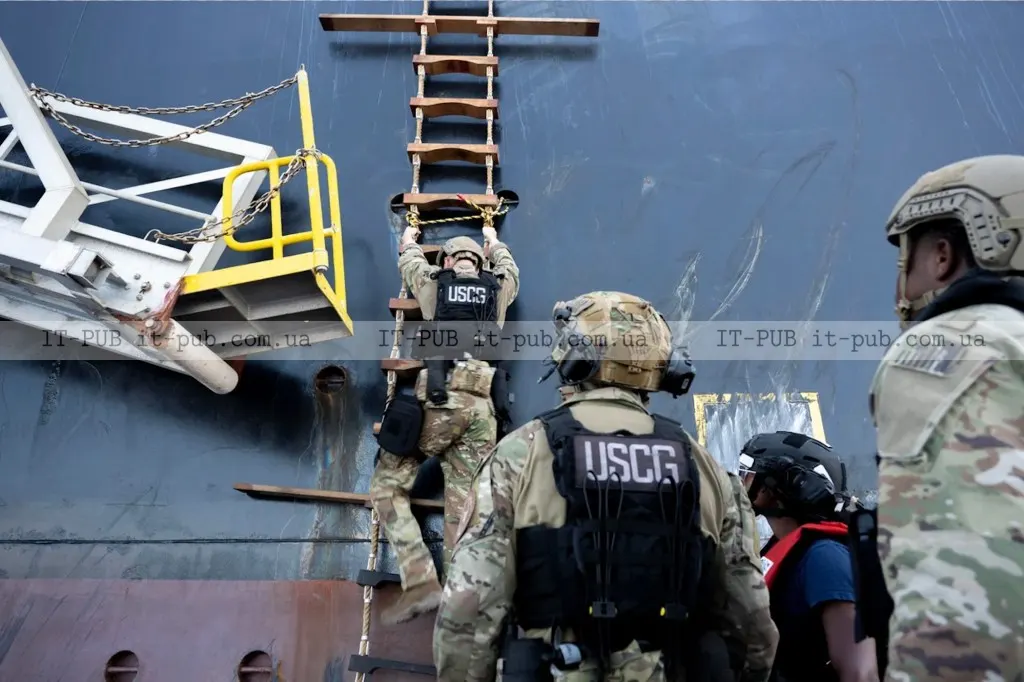
Американські служби оглянули два танкери на шляху до США після повідомлень про злам бортових мереж і можливе втручання в навігацію та рух.
Американські правоохоронці та берегова охорона піднялися на два нафтові танкери, що прямували до США, після повідомлень про кібератаку на бортові мережі. За спільною заявою FBI і U.S. Coast Guard, інцидент стався в Мексиканській затоці наприкінці серпня. Мета перевірки була практичною: переконатися, що операційні та інформаційні системи суден залишаються цілісними.
Увагу привернув не лише сам факт злому, а й тип об’єктів, про які йдеться. Це великі морські судна з критично важливими системами управління. У джерелі зазначено, що хакери нібито отримали контроль над навігацією, рухом і вантажними системами принаймні одного танкера — а для морських перевезень це вже не просто ІТ-інцидент.
Агентів FBI і Coast Guard підняли на судна в Мексиканській затоці
За спільною заявою, співробітники кіберпідрозділів U.S. Coast Guard і FBI піднялися на борти суден між 21 і 24 серпня. Таке рішення ухвалили після ознак компрометації мереж обох танкерів.
Берегова охорона опублікувала кілька фото, на яких видно її співробітників і агентів FBI під час посадки на один із кораблів. У заяві також наголошується, що капітан, екіпаж і береговий персонал власника судна співпрацювали з американськими службами.
Назви обох танкерів Coast Guard у своєму коментарі не розкрила й обмежилася письмовою заявою.
CBS News назвало один із танкерів — VL Prosperity
CBS News підтвердила, що одним із суден був VL Prosperity — нафтовий танкер завдовжки 333 метри, який може перевозити понад 2 мільйони барелів нафти. За даними VesselFinder, зараз він перебуває в Мексиканській затоці.
Посилаючись на іранські медіа, CBS повідомила, що судно, ймовірно, скомпрометували 7 серпня, коли воно прямувало з Єгипту до США. За цими даними, втручання зачепило системи швидкості та пального, а сам танкер залишався без зв’язку понад добу.
Саме цей епізод і став найчутливішою частиною історії. Якщо такі повідомлення підтвердяться, йдеться вже не про злам корпоративної мережі, а про втручання в роботу великого транспортного об’єкта, який перевозить стратегічно важливий вантаж. Як повідомляють Новини IT-PUB, у початковій заяві також ішлося про можливий контроль над навігацією, рухом і вантажними системами щонайменше одного судна.
США перевіряють версію про можливий іранський слід
У джерелі прямо сказано, що відповідальність за атаку поки не встановили. CBS News повідомила, що США перевіряють, чи може за зламом стояти Іран.
У тексті також згадується, що в останні місяці, після початку війни між США та Ізраїлем проти Тегерана, пов’язані з Іраном хакери вже здійснювали низку атак. Серед них CBS назвала руйнівний злам виробника медичного обладнання Stryker, атаку на систему громадського транспорту в Лос-Анджелесі та компрометацію понад сотні водних об’єктів у США. У CISA ці атаки називали “opportunistic” за своєю природою.
Втім, у випадку з танкерами джерело не стверджує, що саме Іран стоїть за атакою. Це лише одна з версій, яку перевіряють американські служби.
FBI і Coast Guard не повідомляють про аварії чи витік
У спільній заяві FBI і Coast Guard окремо наголосили, що не було повідомлень про порушення роботи суден, нестабільність, фізичну небезпеку для екіпажу чи екологічні наслідки.
Це важлива деталь. У подібних інцидентах ризик виходить далеко за межі кібербезпеки: якщо атака зачіпає навігацію, рух або паливні системи великого судна, наслідки можуть стосуватися і перевезення вантажу, і безпеки людей на борту, і довкілля.
Саме тому такі випадки швидко переходять із суто технічної теми в площину транспортної та національної безпеки. Для бізнесу це ще одне нагадування: кіберзахист потрібен не лише офісам і онлайн-сервісам, а й суднам, портам та інфраструктурі, від якої залежить глобальна торгівля.